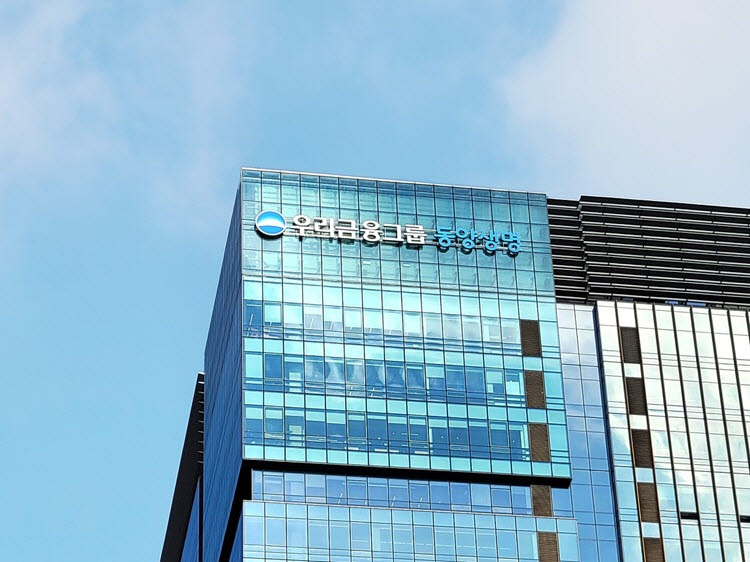
[이데일리TV 이지은 기자] 금융권 정보 유출 사고가 잇따르면서 고객 정보를 지키기 위한 내부 보안 관리의 중요성이 커지고 있다. 동양생명은 임직원 교육과 보안 점검, 사이버 대응 훈련을 정기적으로 실시하며 정보보호 역량을 높이고 있다고 28일 밝혔다.
회사는 매년 정보보호 교육 예산을 편성하고, 금융보안원 등 유관기관과 협력해 실무자 교육을 실시하고 있다. 임직원 교육을 통해 보안의 중요성을 환기하고, 조직 전반의 정보보호 수준을 높인다는 취지다.
교육 성과도 이어지고 있다. 동양생명 2025 지속가능경영보고서에 따르면 지난해 임직원 정보보호 교육 대상자 1013명 전원이 교육을 이수했다. 3년 연속 이수율 100%를 기록했다. IT·정보보호 담당자를 대상으로는 별도의 직무 특화 교육도 운영한다. 최신 디지털 금융 이슈와 인공지능(AI) 보안 등을 다루며 분야별 전문성을 강화하고 있다.
교육이 실제 업무 현장의 보안 실천으로 이어지도록 내부 점검도 정기적으로 실시한다. 연 1회 개인신용정보 상시평가를 진행하고, 영업현장의 개인정보보호 실태를 점검해 관련 절차가 적정하게 운영되는지 확인한다. 시스템 점검과 보안 모니터링도 병행해 정보보호 관리체계를 관리하고 있다.
사이버 위협에 대비한 점검과 훈련도 이어가고 있다. 전자금융기반시설 취약점 점검은 연 2회, 침해사고 대응 훈련은 연 1회, 이메일 악성코드 대응 훈련은 연 3회 실시한다. 이와 함께 임원과 관리자, 실무자가 참여하는 사이버 해킹사고 대응 도상훈련을 연 2회 진행하고, 분기별 보안 취약점 점검도 병행한다. 잠재적 위험을 조기에 발견해 조치하고, 사고 발생 시 신속하게 대응할 수 있도록 절차와 체계를 점검하기 위해서다.
대외적인 관리체계 인증도 확보했다. 동양생명은 지난해 12월 과학기술정보통신부와 개인정보보호위원회가 주관하는 정보보호 및 개인정보보호 관리체계 인증인 ‘ISMS-P’를 획득했다. 임직원 교육부터 내부 점검과 대응 훈련까지 정보보호 활동을 이어온 가운데 관련 관리체계의 적정성도 대외적으로 인정받았다.
동양생명 관계자는 “정보보호는 일회성 대응이 아닌 지속적인 투자와 상시적인 교육·훈련을 통해 조직 전반에 자리 잡아야 하는 과제”라며 “일상적인 업무에서 보안 수칙을 실천할 수 있도록 지속적인 투자와 교육을 이어가고 고객 정보를 안전하게 보호하기 위한 관리체계를 지속적으로 강화해 나가겠다”고 밝혔다.
© 이데일리 & 이데일리TV - 상업적 무단전재 & 재배포 금지