[이데일리 김겨레 기자] 중국 정부와 연계된 해킹 조직이 한국 은행 해킹에 사용됐던 인공지능(AI) 도구 ‘아르텍스’를 이용해 미국 정보기술(IT) 서비스 업체를 침해하고 전 세계 수백 개 기관을 공격한 것으로 드러났다. 일부 기관에서는 보안 조치 이후에도 유지될 수 있는 높은 수준의 클라우드 접근 권한까지 확보한 것으로 나타났다.
21일(현지시간) 로이터통신에 따르면 마이크로소프트(MS)는 중국 정부와 연계된 해킹 조직 ‘스톰-0940(Storm-0940)’이 미국 IT 서비스 업체 커넥트와이즈에 침투하고 이를 통해 전 세계 수백 개 기관을 공격 대상으로 삼았다고 밝혔다.
해커들은 커넥트와이즈의 클라우드 백업 서비스를 공격 경로로 활용했다. 커넥트와이즈는 기업 고객에게 원격 IT 관리 및 백업 서비스를 제공하는 업체로, 이번 공격은 서비스 공급업체를 거쳐 고객사까지 침투하는 이른바 ‘공급망 공격’에 해당한다.
매니 리벨로 커넥트와이즈 최고경영자(CEO)는 성명에서 “MS의 분석과 회사가 확보한 증거를 종합하면 중국 정부와 연계된 조직이 공격을 감행한 것으로 보인다”고 밝혔다. 그는 “영향을 받은 애플리케이션 연결을 차단하고 서비스를 단계적으로 복구하고 있다”면서도 “이러한 조치만으로 개별 고객의 클라우드 환경에 이미 확보됐을 수 있는 무단 접근 권한까지 제거되는 것은 아니다”라고 설명했다.
MS에 따르면 해커들은 ‘아르텍스’라는 중국산 AI 기반 침투 테스트 도구를 공격에 활용했다. 아르텍스는 다양한 AI 모델을 연결해 시스템의 취약점 탐색부터 정보 유출까지 여러 작업을 자동으로 수행할 수 있도록 설계된 도구로, 최근 한국 금융권을 겨냥한 해킹에도 사용됐다.
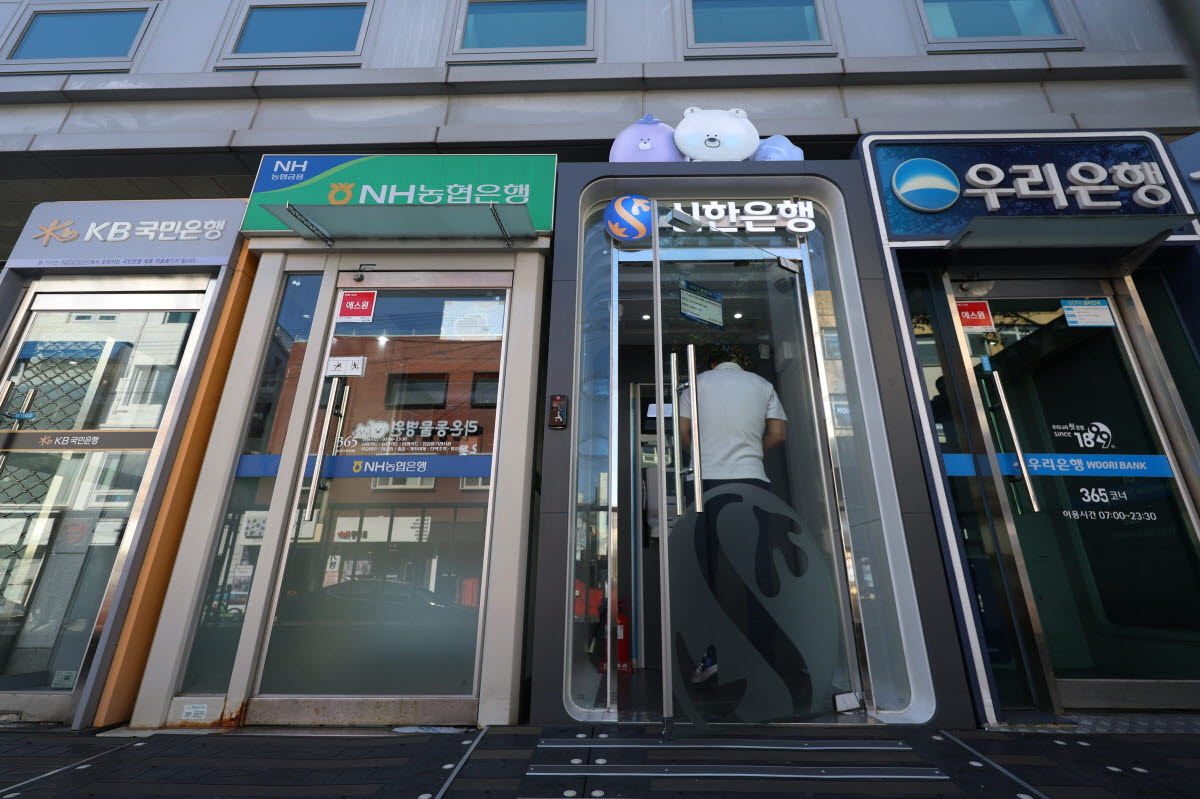
미국 사이버보안업체 크라우드스트라이크는 지난 7일 보고서에서 중국어 사용자인 것으로 추정되는 해커가 아르텍스와 여러 AI 모델을 활용해 한국 금융기관들을 공격하고 데이터를 탈취했다고 밝혔다. 당시 신한은행과 KB국민은행, 하나은행 등 국내 주요 은행들이 잇따라 사이버 공격을 받으면서 금융당국이 조사에 나섰다. 다만 한국 금융기관 공격과 이번 글로벌 해킹이 동일 조직의 소행인지는 확인되지 않았다.
이번 공격 대상은 항공우주, 방위산업, 자동차, 화학, 에너지, 금융서비스, 정부, 법률, 제조업, 미디어, 군사, 반도체, 소프트웨어, 기술, 비영리단체 등 광범위한 분야에 걸쳐 있었다. MS는 전체 공격 시도 중 대부분은 실패했다고 밝혔다.
다만 해커들이 짧은 기간에 다수 기관의 클라우드 환경에서 관리자급 접근 권한을 확보하고 이를 지속적으로 유지하는 데 성공했다고 설명했다. 이는 피해 기관이 보안 복구 작업을 진행하더라도 공격자가 확보한 접근 권한이 남아 추가 침해로 이어질 가능성이 있다는 의미다.
© 이데일리 & 이데일리TV - 상업적 무단전재 & 재배포 금지